CERT-AGID intercetta una campagna di phishing contro il settore sanitario: email ingannevoli simulano comunicazioni del MEF per sottrarre accessi SPID, codici otp e documenti anagrafici tramite un dominio trappola.
La sicurezza dei domini web e la tutela dell’identità online sono i pilastri su cui poggia l’intera operatività professionale sul web. Quando i criminali informatici orchestrano attacchi mirati combinando ingegneria sociale avanzata, clonazione di interfacce e domini ingannevoli, il rischio di violazione diventa critico, soprattutto se a essere colpiti sono i canali di autenticazione forte.
L’ultima conferma arriva dal CERT-AGID (la struttura dell’Agenzia per l’Italia Digitale dedicata alla sicurezza informatica per PA e cittadini), che marted’ 17 novembre ha diramato un‘allerta riguardante una campagna di phishing che sfrutta illecitamente il nome del Ministero dell’Economia e delle Finanze (MEF) e del Sistema Tessera Sanitaria per colpire medici, farmacisti e operatori della sanità.
La leva del ricatto operativo: prescrizioni elettroniche a rischio in 48 ore
Dalla finta schermata al furto d’identità: i due livelli dell’inganno
Analisi del dominio ingannevole: come smascherare l’URL falso
Le misure intraprese dal CERT-AGID e le buone pratiche per proteggersi
Cosa fare se si è caduti nella trappola?
Identità digitale: la prevenzione è la prima linea di difesa
La leva del ricatto: prescrizioni elettroniche a rischio in 48 ore
L’attacco non sfrutta vulnerabilità tecniche nei sistemi informatici dello Stato, ma fa leva sul fattore umano e sull’urgenza psicologica.
I professionisti ricevono un’email massiva che esordisce con la dicitura «Gentile Professionista». Nel messaggio viene notificata la necessità di completare un presunto «audit tecnico» con conseguente procedura obbligatoria di aggiornamento e convalida dell’identità digitale. Per impedire alla vittima di verificare la fondatezza della richiesta, gli aggressori impongono una scadenza perentoria: 48 ore di tempo, trascorse le quali scatterebbe la sospensione dall’accesso ai servizi del Sistema TS, compreso l’invio delle ricette elettroniche.
Per un medico o per una farmacia, il blocco dell’invio delle prescrizioni dematerializzate rappresenta un arresto immediato delle attività di lavoro ordinarie. È proprio la minaccia di un danno pratico così pesante a spingere l’utente a cliccare sul collegamento senza ponderare l’attendibilità del messaggio.
Dalla finta schermata al furto d’identità: i due livelli dell’inganno
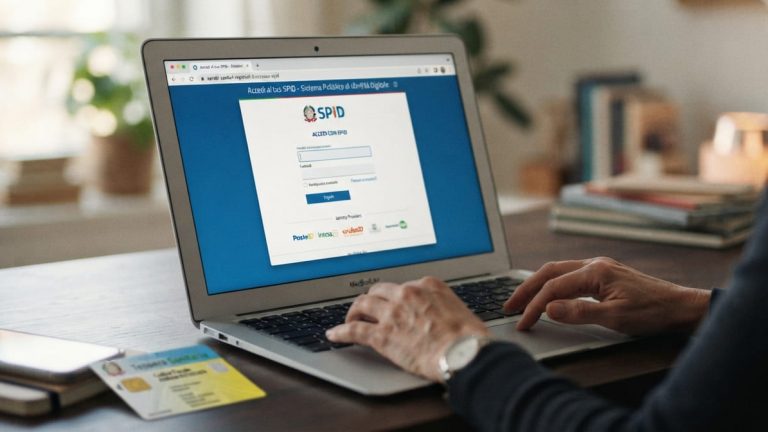
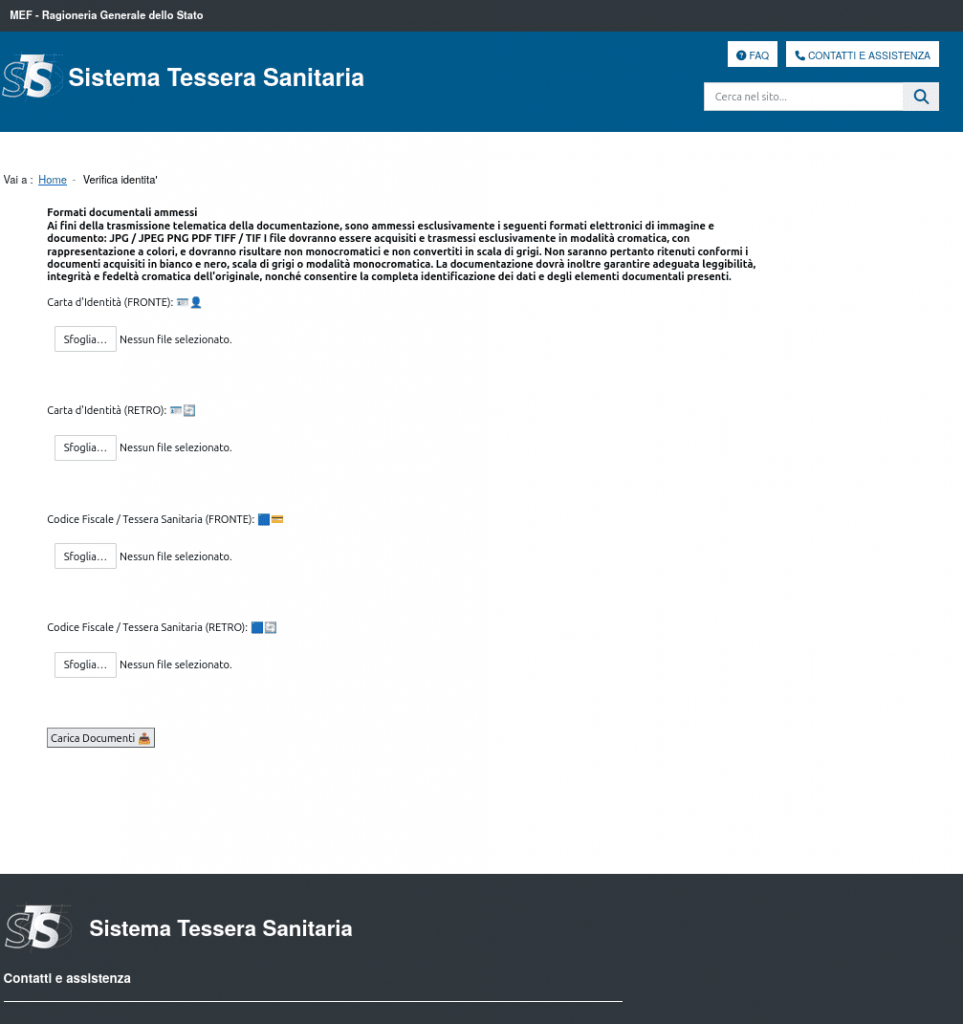
Seguendo il link presente nell’email, l’utente approda su una copia contraffatta del portale del Sistema Tessera Sanitaria. L’architettura della frode è strutturata in due fasi sequenziali:
- Intercettazione delle credenziali e dell’OTP in tempo reale: il portale mostra un’interfaccia con la scelta dei vari Identity Provider accreditati, riproducendo graficamente le schermate autentiche di accesso. Quando il sanitario inserisce username, password e successivamente il codice OTP monouso (ricevuto via SMS o app), tali dati vengono catturati dai malintenzionati, che possono riutilizzare il codice temporaneo istantaneamente verso i servizi legittimi.
- Esfiltrazione dei documenti fisici: una volta carpito l’accesso digitale, il sistema malevolo richiede alla vittima di caricare le immagini fronte e retro della carta d’identità e del codice fiscale/tessera sanitaria.
La combinazione di credenziali SPID attive e scansioni dei documenti anagrafici consente ai truffatori di raccogliere un profilo completo della vittima, esponendola a gravi scenari di impersonificazione e furto d’identità.
Analisi del dominio ingannevole: come smascherare l’URL falso
Nel web design e nella gestione delle presenze online, il nome a dominio costituisce la prima garanzia di autenticità. In questo attacco, i criminali hanno registrato e utilizzato il dominio malevolo sistemats4sanitafinanzeit[.]online.
Per comprendere la manipolazione messa in atto, è fondamentale analizzare la struttura della barra degli indirizzi:
- Il dominio fraudolento: raggruppa in un’unica lunga stringa termini istituzionali apparentemente affidabili («sistemats», «sanita», «finanze», «it»), ma fa capo all’estensione generica .online.
- L’infrastruttura ufficiale: la piattaforma legittima del Sistema Tessera Sanitaria risiede all’indirizzo sistemats1.sanita.finanze.it. In questo caso, leggendo l’indirizzo da destra verso sinistra, il dominio registrato effettivo prima del TLD geografico .it è finanze.it, ovvero l’infrastruttura di rete ufficiale del Ministero.
Le misure intraprese dal CERT-AGID e le buone pratiche per proteggersi
Il CERT-AGID ha attivato tempestivamente le contromisure di sicurezza, inoltrando la richiesta di disattivazione del dominio fraudolento, avvisando gli enti coinvolti e pubblicando gli Indicatori di Compromissione (IoC) in formato JSON per consentire l’aggiornamento dei filtri di protezione e firewall aziendali.
Per proteggere la propria identità digitale SPID e la propria attività, raccomandiamo di seguire sempre queste regole essenziali:
- Diffidare dalle scadenze arbitrarie via email: nessun ente ministeriale o gestore istituzionale richiede aggiornamenti perentori di credenziali via email con minacce di disattivazione immediata.
- Evitare i link diretti di login: per accedere a portali operativi della Pubblica Amministrazione, digitare sempre l’URL manualmente nel browser o utilizzare preferiti salvati in precedenza.
- Proteggere l’OTP: le password monouso devono essere inserite esclusivamente durante sessioni di autenticazione avviate direttamente dall’utente su piattaforme verificate.
- Istituzioni di riferimento: per qualunque operazione relativa alla Tessera Sanitaria e ai servizi sanitari, i canali ufficiali rimangono esclusivamente sistemats1.sanita.finanze.it, salute.gov.it e agenziaentrate.gov.it. Eventuali messaggi sospetti possono essere inoltrati al CERT-AGID alla casella malware@cert-agid.gov.it.
Cosa fare se si è caduti nella trappola?
Se si sono inseriti i propri dati sul portale fasullo, occorre agire tempestivamente:
- Cambiare la password SPID: accedere subito dal sito o dall’app ufficiale del proprio gestore per reimpostare la chiave d’accesso e verificare la presenza di sessioni o attività non riconosciute.
- Contattare il provider: richiedere se necessario il blocco o la sospensione temporanea cautelativa dell’identità digitale.
- Allertare i referenti IT: avvisare i responsabili dei sistemi informatici della struttura sanitaria o dello studio professionale per monitorare eventuali transazioni anomale sui registri del Sistema TS.
- Denunciare l’accaduto: sporgere denuncia alla Polizia Postale, passo fondamentale qualora siano state inviate copie dei documenti di riconoscimento.
Identità digitale: la prevenzione è la prima linea di difesa
L’episodio segnalato dal CERT-AGID dimostra come il fattore umano e l’urgenza psicologica rimangano le leve più sfruttate dal cybercrimine: nessuna barriera tecnologica può essere efficace se l’utente viene indotto a consegnare spontaneamente le proprie chiavi di accesso.
Con la progressiva digitalizzazione della Pubblica Amministrazione e delle professioni SPID non è più un semplice strumento burocratico, ma una vera e propria estensione della propria persona e della propria responsabilità professionale.
Imparare a riconoscere l’architettura dei domini web legittimi, verificare sempre con attenzione la barra degli indirizzi ed evitare scorciatoie dettate dalla fretta sono le regole d’oro per tutelare la propria presenza online e la continuità del proprio lavoro. La sicurezza del web, in fondo, comincia sempre dalla consapevolezza di chi naviga.
Copywriter, Marketing Specialist e Communication lover. Da sempre appassionata ai libri e alla scrittura, mi occupo di creare contenuti per il web ma non posso rinunciare al mio primo amore: la carta e la penna! Fuori dal web viaggio, cerco di tenermi in forma e soprattutto faccio la mamma.