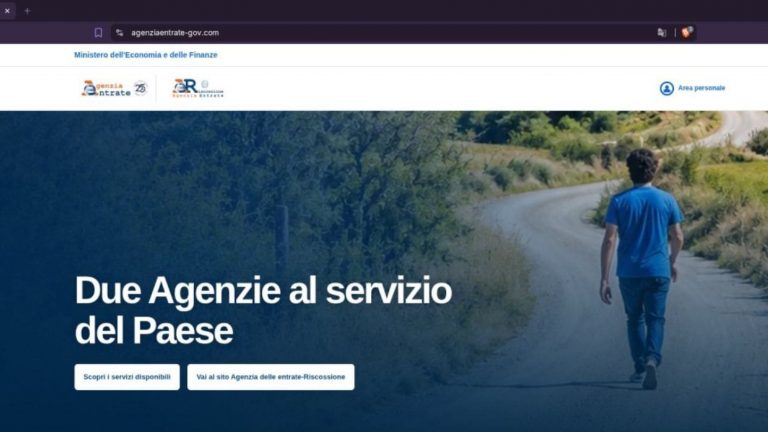
Un attacco di phishing particolarmente sofisticato sfrutta la veste grafica dell’Agenzia delle Entrate per sottrarre documenti, buste paga e selfie. Ecco una’analisi della nuova minaccia e consigli utili per difendere la propria identità digitale.
Negli ultimi giorni, le autorità di sicurezza informatica e il CERT-AgID hanno individuato una nuova e complessa campagna di phishing. La truffa utilizza indebitamente il nome, i loghi e la grafica istituzionale dell’Agenzia delle Entrate. L’esca utilizzata dai malintenzionati è la richiesta di un presunto “Bonus Vacanze”, una misura introdotta originariamente nel 2020 e ormai da tempo non più attiva.
Analizziamo nel dettaglio il funzionamento di questo attacco multilivello e condividiamo i consigli pratici per riconoscerlo e bloccarlo sul nascere.
Cos’è il Phishing e come funziona
Il caso del finto “Bonus Vacanze” dell’Agenzia delle Entrate
Le fasi della truffa
Come difendersi dal Phishing
Cos’è il Phishing e come funziona
Il phishing è una delle tecniche di ingegneria sociale (social engineering) più diffuse e pericolose nell’ambito della cibercriminalità. Il termine deriva dall’inglese fishing (“pescare”) e descrive metaforicamente l’azione di “gettare un’esca” digitale per catturare dati riservati degli utenti.
Attraverso comunicazioni ingannevoli, per lo più e-mail, SMS (in questo caso si parla di smishing) o messaggi istantanei, i malintenzionati si mettono in contatto con la vittima impersonando enti pubblici, banche, fornitori di servizi o aziende note.
L’obiettivo è spingere l’utente, facendo leva sull’urgenza, sulla curiosità o sulla promessa di un beneficio economico, a compiere un’azione dannosa: cliccare su un link malevolo, scaricare allegati infetti o inserire credenziali e dati personali all’interno di portali civetta sapientemente clonati.
Voi saperne di più? Leggi anche: “Phishing. Cos’è e come difendersi“
Il caso del finto “Bonus Vacanze” dell’Agenzia delle Entrate
L’allarme lanciato dall’Agenzia delle Entrate il 17 settembre 2026 riguarda un attacco che si distingue dalle tradizionali truffe e-mail per la sua struttura articolata e multilivello. Molte campagne fraudolente classiche si limitano a un semplice modulo da compilare; in questo caso, invece, i criminali informatici hanno allestito un vero e proprio portale clone organizzato in più sezioni e passaggi.
L’Agenzia delle Entrate ha immediatamente disconosciuto la comunicazione, ribadendo la propria totale estraneità all’iniziativa e ricordando che il “Bonus Vacanze” non è più in vigore.
Le fasi della truffa
Ecco la ricostruzione dettagliata dell’attacco di phisching con il flusso completo del tentivo di truffa:
- L’e-mail esca e il primo contatto: La vittima riceve un’e-mail che notifica la possibilità di richiedere il presunto beneficio economico legato alle vacanze. Il messaggio contiene un link diretto a una pagina web esterna.
- Il falso portale clone con collegamenti autentici: Il link conduce a una homepage che riproduce fedelmente il sito ufficiale dell’Agenzia delle Entrate, inclusi loghi e layout. Per ridurre al minimo i sospetti dell’utente, molti dei link presenti nella pagina portano realmente ai contenuti ufficiali dell’ente. Questa strategia serve a rassicurare la vittima mentre naviga.
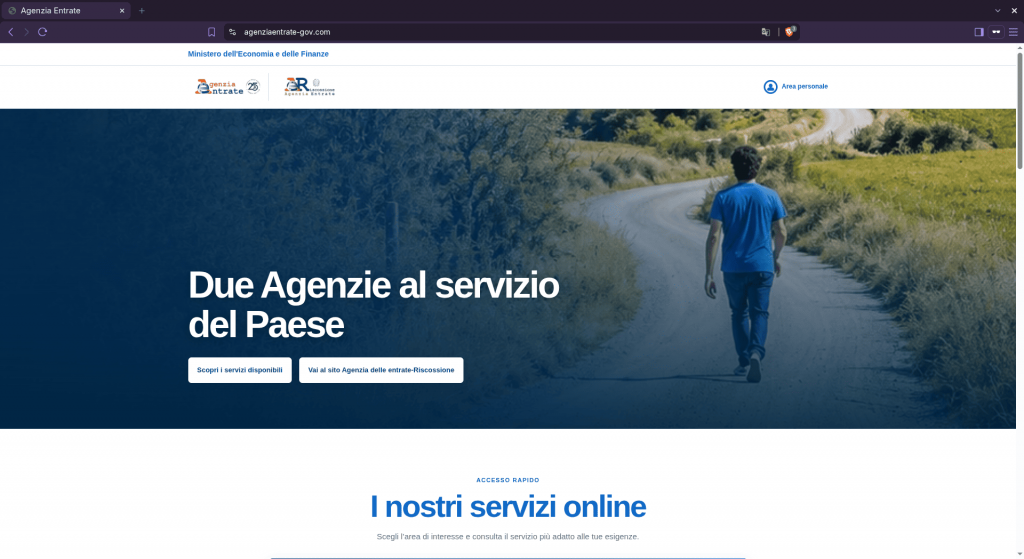
- Il percorso verso la trappola: Nella homepage malevola, il pulsante “Scopri i servizi disponibili” mantiene l’utente all’interno del sito fraudolento e lo indirizza alla pagina “Tutti i servizi”. Qui compare la voce “Bonus Vacanze”, che porta a una falsa schermata di login.
- La falsa autenticazione e l’inganno psicologico: Nella schermata di accesso vengono mostrate le opzioni standard SPID e CIE, affiancate da una terza opzione denominata “Altro”: Se l’ utente seleziona SPID o CIE, viene reindirizzato sui portali autentici del gestore o del Ministero dell’Interno, autenticandosi sul vero sito dell’Agenzia delle Entrate. Questo passaggio attraverso un’autenticazione reale aumenta la credibilità dell’esperienza e abbassa ulteriormente le difese della vittima. La comunicazione esca spinge però l’utente a scegliere la terza via, ovvero “Altro”, presentata come caricamento manuale dei documenti per la “verifica di idoneità”.
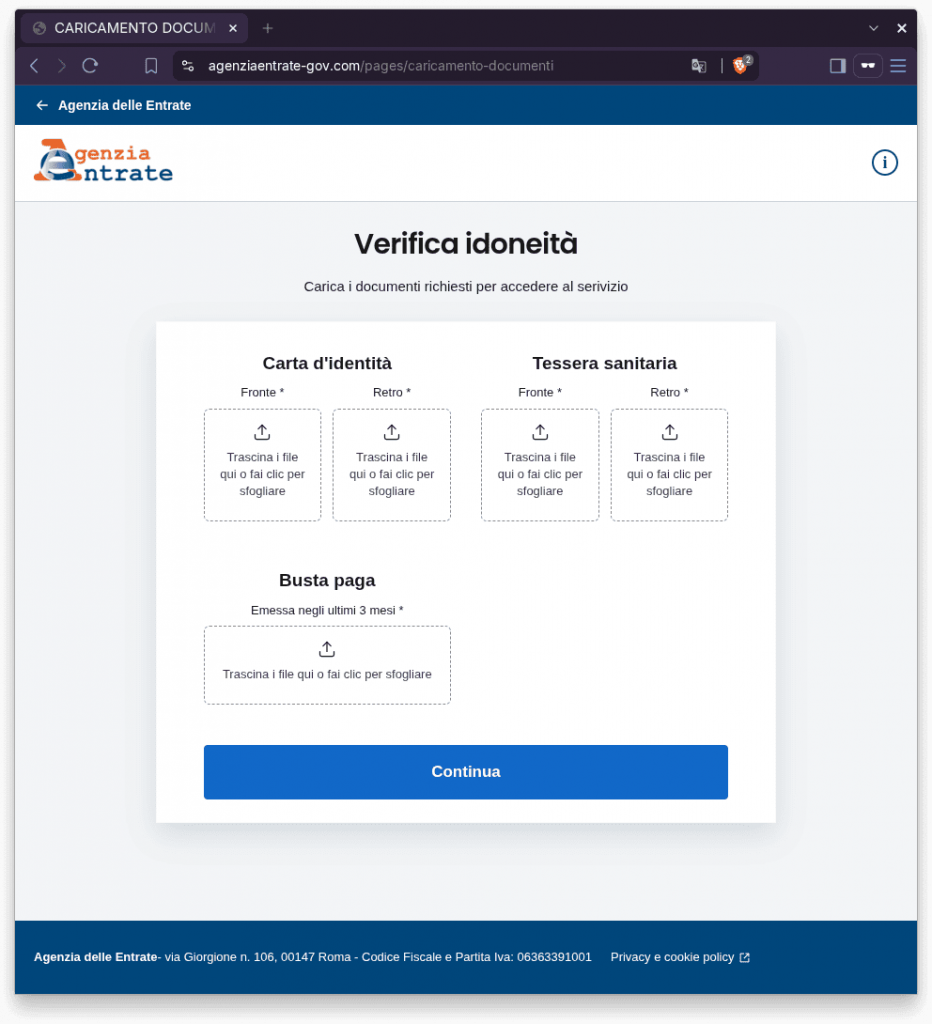
- La sottrazione massiva di dati sensibili: Scegliendo “Altro”, la procedura richiede alla vittima di caricare:
- Fotografie di fronte e retro della carta d’identità e della tessera sanitaria;
- Copia delle buste paga degli ultimi tre mesi;
- Un selfie del volto, il numero di telefono e l’indirizzo e-mail.
Con questo pacchetto completo di informazioni, gli hacker non ottengono soltanto dei recapiti, ma un’intera identità digitale e finanziaria. Dati di questo tipo possono essere utilizzati per richiedere prestiti, finanziamenti o contratti a nome della vittima inconsapevole.
Come difendersi dal Phishing
Per proteggere la tua identità digitale e non cadere nelle trappole del phishing ti consigliamo di seguire queste regole fondamentali:
- Ricorda le regole ufficiali di accesso: L’Agenzia delle Entrate (così come la quasi totalità della Pubblica Amministrazione italiana) richiede l’accesso ai servizi digitali esclusivamente tramite SPID o CIE, mai attraverso il caricamento manuale di documenti di identità o buste paga su form esterni.
- Verifica sempre l’URL nella barra degli indirizzi: Prima di inserire qualsiasi dato, controlla attentamente il dominio mostrato nel browser. I siti civetta usano spesso domini simili a quelli ufficiali ma con variazioni minime (tecnica nota come typosquatting).
- Non cliccare sui link presenti in email inattese: Se ricevi comunicazioni relative a bonus, rimborsi o controlli fiscali, non utilizzare i link interni alla mail. Apri il browser e digita manualmente l’indirizzo del portale ufficiale.
- Diffida dalle offerte e dai bonus “troppo belli per essere veri”: Verifica la reale validità delle misure economiche consultando i canali istituzionali dell’ente prima di avviare qualsiasi procedura.
- Proteggi i tuoi domini aziendali e la posta elettronica: Se possiedi un’azienda o un sito web, assicurati che i tuoi servizi email adottino protocolli di autenticazione avanzati come SPF, DKIM e DMARC. Questi standard impediscono ai malintenzionati di inviare e-mail truffaldine contraffacendo il tuo nome a dominio.
- Cosa fare in caso di dubbio: In caso di comunicazioni sospette attribuite all’Agenzia delle Entrate, consulta la pagina ufficiale “Focus sul phishing“ sul portale dell’ente o contatta direttamente gli uffici territoriali competenti.
La sicurezza digitale parte sempre dalla prevenzione: non cedere alla fretta e verifica l’autenticità di ogni comunicazione ricevute da enti pubblici. Difendere la propria identità e fare affidamento solo sui canali ufficiali è il primo, fondamentale passo per navigare in rete senza rischi.
Copywriter, Marketing Specialist e Communication lover. Da sempre appassionata ai libri e alla scrittura, mi occupo di creare contenuti per il web ma non posso rinunciare al mio primo amore: la carta e la penna! Fuori dal web viaggio, cerco di tenermi in forma e soprattutto faccio la mamma.